Resumo Minuto Regional
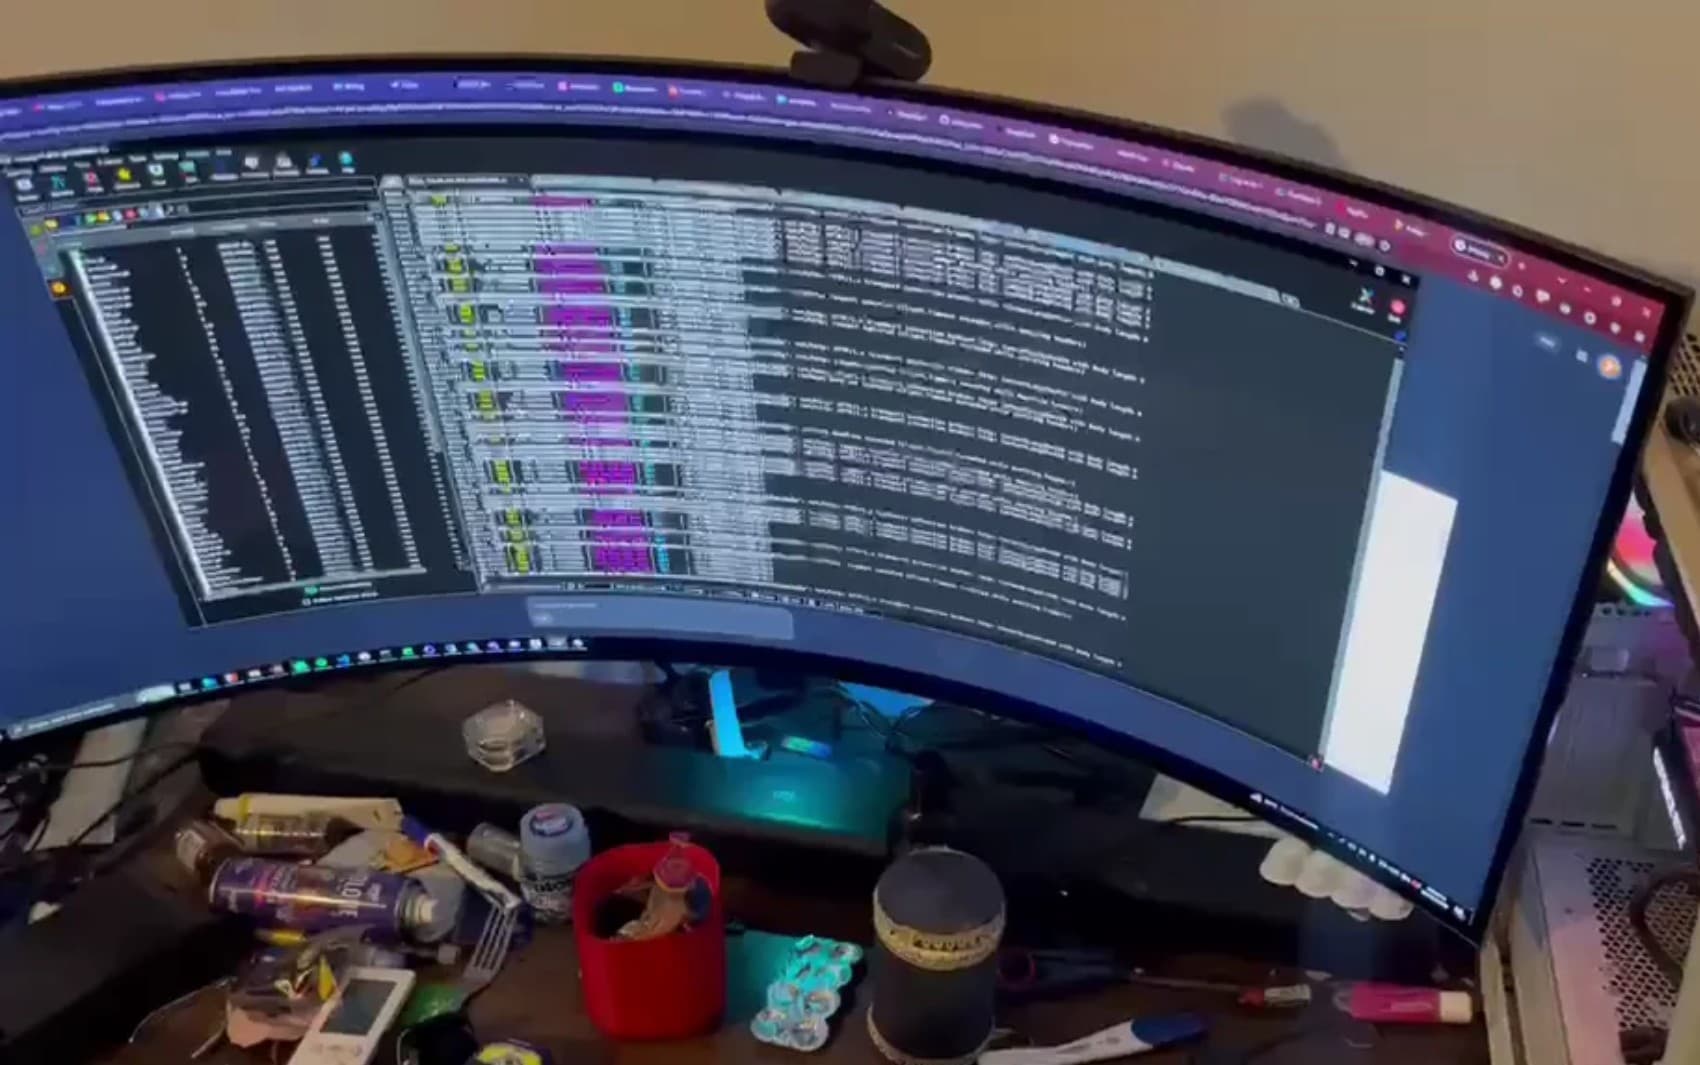
A Polícia Civil de São Paulo deflagrou a Operação Verifact no dia 28 de outubro para desarticular uma associação criminosa especializada na invasão de sistemas bancários e na venda de dados sigilosos de correntistas. A ação, conduzida pela 2ª Delegacia sobre Fraudes contra Comércio Eletrônico (2ª Dcciber) do Deic, cumpriu mandados judiciais em Ribeirão Preto, no interior paulista, e em Três Corações, em Minas Gerais. Durante a operação, João Pedro Frota da Silva, de 23 anos, foi preso em flagrante em Ribeirão Preto, enquanto o segundo investigado, Ivan Wallace Mendes Pereira, também de 23 anos, não foi localizado e é considerado foragido pela Justiça.
As investigações tiveram início após o Banco Safra detectar, entre fevereiro e março de 2026, um volume atípico de acessos automatizados em seus sistemas. A equipe de cibersegurança da instituição identificou disparos massivos de requisições, com padrões de velocidade e periodicidade incompatíveis com o comportamento humano. Após o alerta do Safra, o Santander também identificou investidas similares em seu ambiente digital. A colaboração entre as instituições financeiras e a Polícia Civil foi fundamental para mapear a atuação do grupo, que desenvolvia e comercializava ferramentas de invasão para alimentar uma rede de crimes cibernéticos em todo o país.
O método utilizado pelos suspeitos envolvia ataques por scripts acoplados à enumeração de APIs, explorando pontos vulneráveis nos sistemas bancários. Os softwares desenvolvidos pela dupla enviavam listas com cerca de 30 mil CPFs por rodada para verificar a existência de contas ativas. Para contornar os filtros de segurança, os criminosos empregavam a rotação massiva de endereços IP, utilizando redes de servidores proxy e VPNs. Em uma única onda de ataque, foram utilizados cerca de 50 mil IPs distintos, o que impedia o bloqueio automático das origens das requisições pelos bancos.
Após confirmar a existência da conta, os programas extraíam dados sensíveis, como número da agência, saldo disponível, limite de cartão de crédito, renda declarada e o nome do gerente responsável. Essas informações eram organizadas em bancos de dados e comercializadas no modelo de "crime como serviço". As ferramentas e as listas de dados eram vendidas em fóruns fechados e na deep web por valores entre R$ 1,5 mil e R$ 3,5 mil, com pagamentos realizados via Pix. Os dados obtidos eram frequentemente utilizados por outras quadrilhas para aplicar o golpe da falsa central telefônica, utilizando as informações detalhadas para ganhar a confiança das vítimas.
O Santander informou, por meio de nota, que sua área de inteligência tem cooperado com as autoridades desde o início das investigações e reforçou a eficácia de seus sistemas de prevenção a fraudes. Até o momento, o Banco Safra não se posicionou sobre o caso. A Polícia Civil segue com as diligências para localizar o foragido e aprofundar a apuração sobre a rede de compradores das ferramentas de invasão. Não foram localizadas as defesas dos investigados para comentar as acusações até o fechamento desta apuração.
Contexto da publicação
- Localidade: Ribeirão Preto/SP.
- Tema: Segurança.
- 1 fonte consultada nesta publicação.
Este resumo editorial foi elaborado a partir das referências listadas. Para conferir detalhes, contexto completo e atualizações, consulte a publicação original.